Aufnahmen aus dem laufenden Betrieb
Einblicke ins System
Über eigene Projekte lässt sich viel behaupten. Deshalb zeige ich hier kein Prospekt, sondern das, was meine Systeme selbst anzeigen: Zustandsmeldungen, Übersichten und Protokolle von meinem Server, aufgenommen im laufenden Betrieb.
Adressen, Gerätekennungen und Dokumentnamen habe ich geschwärzt – Datensparsamkeit gilt für mich auch bei der eigenen Infrastruktur. Alles andere ist unverändert.
Dokumente auf eigenem Speicher
Unsere Haushaltsdokumente liegen bei mir auf einem eigenen ZFS-Speicher: drei Festplatten im RAIDZ1-Verbund. Fällt eine davon aus, sind die Daten trotzdem vollständig – das System rechnet sie aus den übrigen beiden zurück. Zusätzlich laufen automatische Sicherungen; als Nächstes will ich eine Kopie außer Haus auslagern.
Unten steht der Zustandsbericht meines Verbunds nach einem vollständigen Prüflauf über den gesamten
Datenbestand – ohne einen einzigen reparierten Block. An derselben Stelle stand vorher
FAULTED: Eine Platte war ausgefallen, und ich hatte es nicht gemerkt.
# zpool status
  pool: dokumenten
 state: ONLINE
  scan: scrub repaired 0B in 00:16:06 with 0 errors
config:

        NAME                        STATE     READ WRITE CKSUM
        dokumenten                  ONLINE       0     0     0
          raidz1-0                  ONLINE       0     0     0
            ata-ST4000NE0025-…-###  ONLINE       0     0     0
            ata-ST4000NE0025-…-###  ONLINE       0     0     0
            ata-ST4000NE0025-…-###  ONLINE       0     0     0

errors: No known data errors
scan: – sie belegt, dass der Datenbestand nach dem Eingriff
vollständig geprüft wurde und fehlerfrei ist.
Wie es dazu kam →
Jeder Dienst in seiner eigenen Maschine
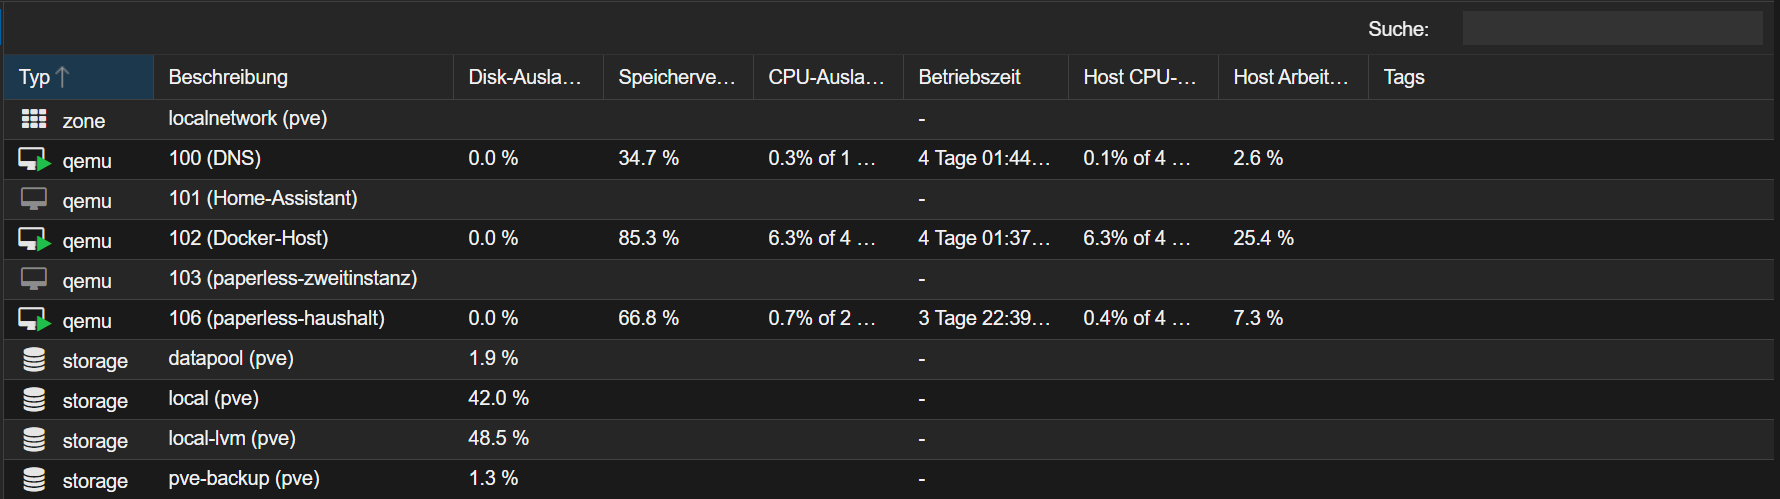
Statt alles in ein System zu stopfen, läuft bei mir jeder Dienst in einer eigenen virtuellen Maschine: DNS-Filter, Container-Host, Dokumentenverwaltung. Fällt eine aus, laufen die anderen weiter – und ich kann jede einzeln sichern und zurückholen.
Ein Eingang, verschlüsselt, für alle Dienste
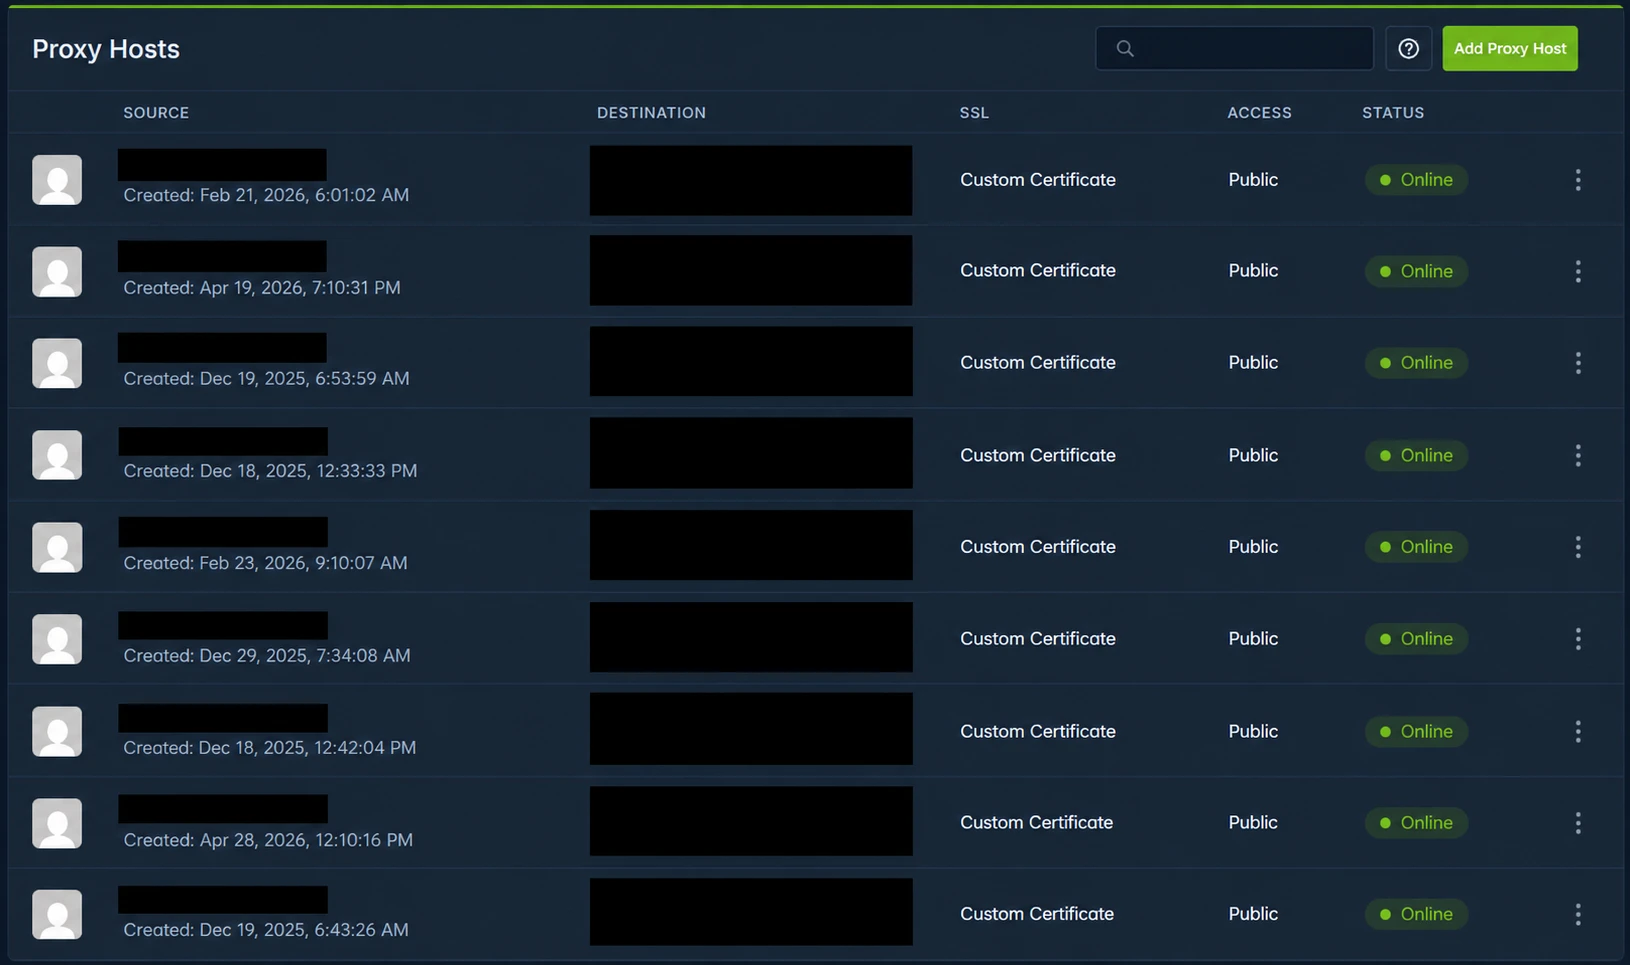
Meine internen Dienste erreiche ich nicht über Adresse und Portnummer, sondern über sprechende Namen hinter einem Reverse Proxy mit TLS. Das ist bequemer – vor allem aber kann ich an einer einzigen Stelle steuern, wer überhaupt wohin darf.
Werbung und Schadadressen fliegen im Netz raus
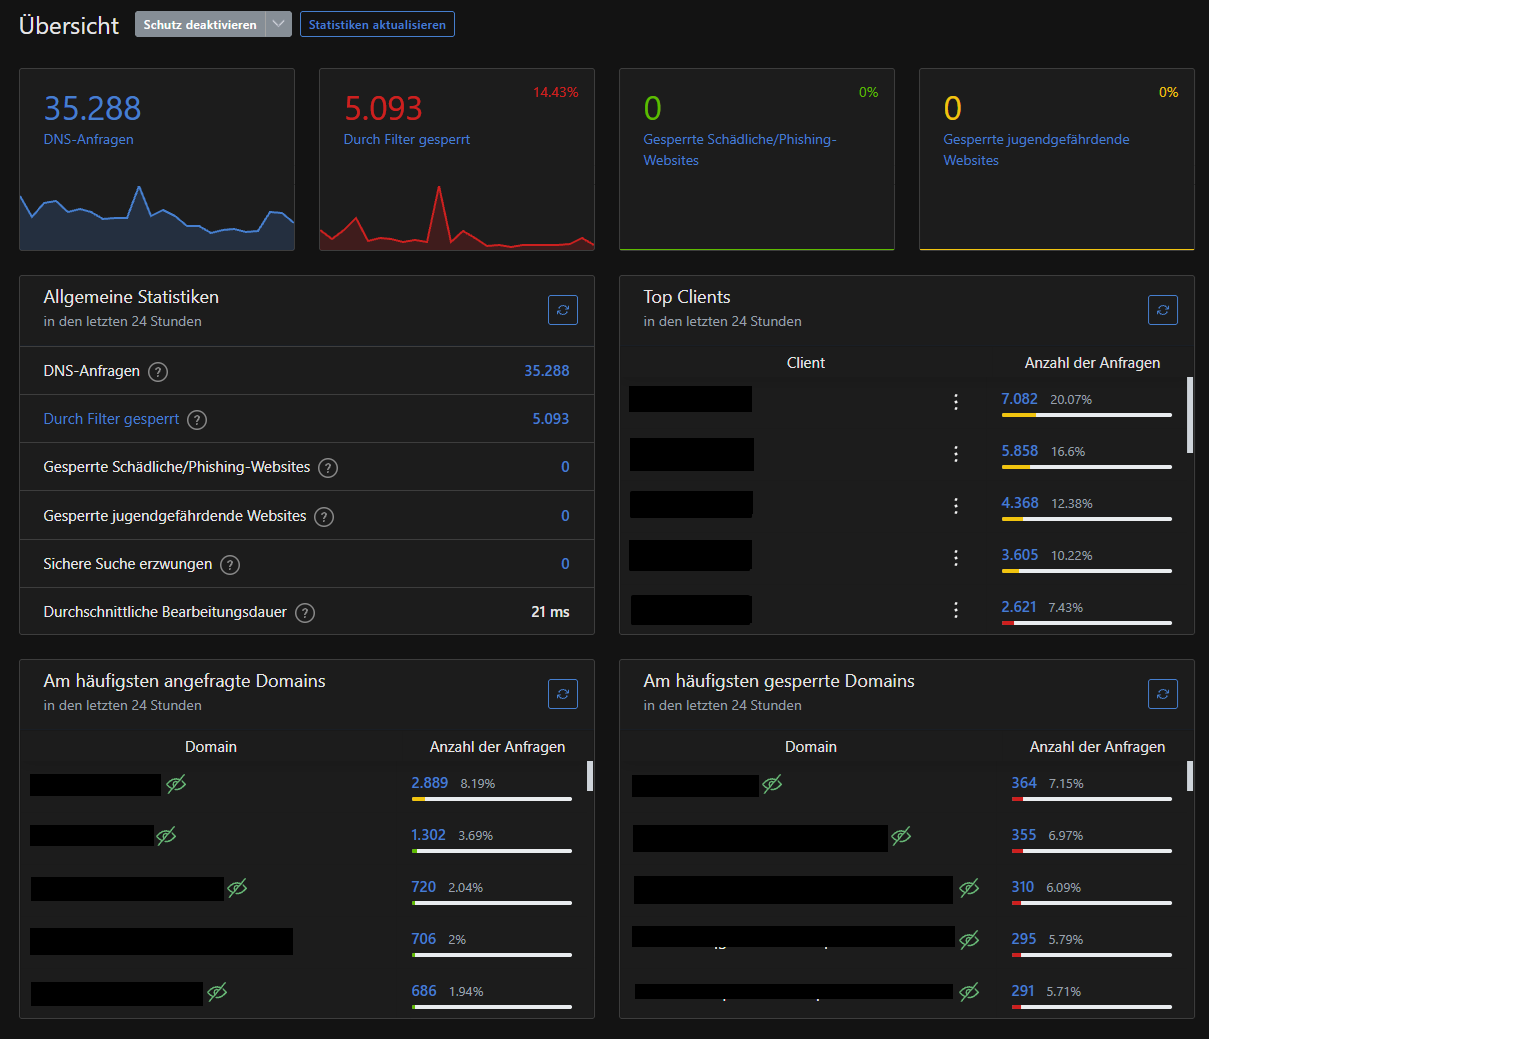
Mein DNS-Filter arbeitet für jedes Gerät im Haushalt, ohne dass auf Handys oder Fernsehern etwas installiert werden müsste. Nebeneffekt: In der Statistik sehe ich sofort, wenn ein Gerät auffällig viele Anfragen stellt.
Diese Website versioniert sich selbst
Meine Konfigurationen und auch diese Seite liegen in einer eigenen Versionsverwaltung auf meinem Server. Jede Änderung kann ich nachvollziehen und zurücknehmen – für mich ist das der Unterschied zwischen „läuft" und „ist wartbar".